Facebookのプライバシーポリシー2019年版を検証|FTC50億ドル制裁と設定方法を徹底解説
Facebookのプライバシーポリシーを調べるうえで、重要な転換点となったのが2018年のデータポリシー改定と、2019年7月に発表された米連邦取引委員会(FTC)による50億ドルの制裁です。第三者アプリがユーザー情報にアクセスできた仕組みや、Facebookが利用者のプライバシーをどのように説明していたのかが、世界的な問題になりました。
2019年7月31日には利用規約の更新も実施されました。ただし、この更新はサービスの仕組みやデータの扱いをより明確に説明することが主な目的であり、FTCの制裁と同一の出来事ではありません。2026年現在、当時の問題を正しく理解するには、データポリシーの変更、規制当局の指摘、実際に利用できるプライバシー設定を分けて考える必要があります。
📌 【この記事の重要ポイントまとめ】
- 50億ドル制裁の理由:FTCは、Facebookが利用者の個人情報の共有範囲やプライバシー設定について誤解を招く説明を行い、2012年のFTC命令に違反したと主張しました。
- 第三者アプリの問題:自分が直接使ったアプリだけでなく、Facebook上の友達が使ったアプリを通じても、自分の情報が開発者に渡る可能性がありました。
- 2019年の規約更新:6月27日に変更が発表され、7月31日に適用。主にサービスの収益構造、コンテンツ削除、知的財産権などの説明が明確化されました。
- 2026年に確認したい設定:プライバシーチェックアップ、投稿の公開範囲、プロフィール情報、連携アプリ、広告設定を個別に点検することが大切です。
【2018年から2019年へ】Facebookのプライバシー問題はなぜ世界的な騒動になったのか
Facebookのプライバシー問題を理解するには、単に利用規約の文章を読むだけでは不十分です。問題の核心は、利用者が自分の情報を管理していると考えていても、その情報が第三者のアプリや広告関連サービスを通じて、想定外の範囲に渡る可能性があったことです。
象徴的な事例が、政治コンサルティング・データ分析会社のケンブリッジ・アナリティカをめぐる問題です。2018年3月、Facebookは同社などに関連するアプリの問題が報じられたことを受け、調査や対策を進めました。問題となったのは、研究者アレクサンドル・コーガンが提供した「This Is Your Digital Life」というアプリを通じて収集された情報です。
Facebookが2018年4月に公表した説明によると、ケンブリッジ・アナリティカに不適切に共有された可能性がある利用者情報は、最大約8,700万人分に上るとされました。これは、全員が同社のアプリを自らインストールしたという意味ではありません。アプリを利用した人のFacebook上の友達に関する情報も、当時のプラットフォームの仕組みを通じて取得される可能性があったためです。
この構造が問題だったのは、本人が直接アプリに情報を提供していなくても、友達のアプリ利用が自分のプライバシーに影響し得た点です。プロフィールの公開範囲を制限することと、外部アプリへのデータ提供を制限することは、必ずしも同じ操作ではありませんでした。
Facebookは2018年4月4日、データポリシーの説明を見直すとともに、第三者アプリによる情報アクセスを制限する方針を発表しました。同社の公式発表では、利用者の情報を新たに収集・利用・共有する権利を求めるものではなく、既存の仕組みを分かりやすく説明することが改定の目的だと説明されています。
一方、規制当局は説明文の分かりやすさだけでなく、実際のデータ共有と利用者の認識が一致していたかを問題にしました。ここに、企業側の「説明を改善する」という対応と、規制当局側の「利用者の選択が実質的に守られていたか」という評価の違いがあります。
【50億ドル制裁の真相】2019年7月のFTCは何を問題視したのか
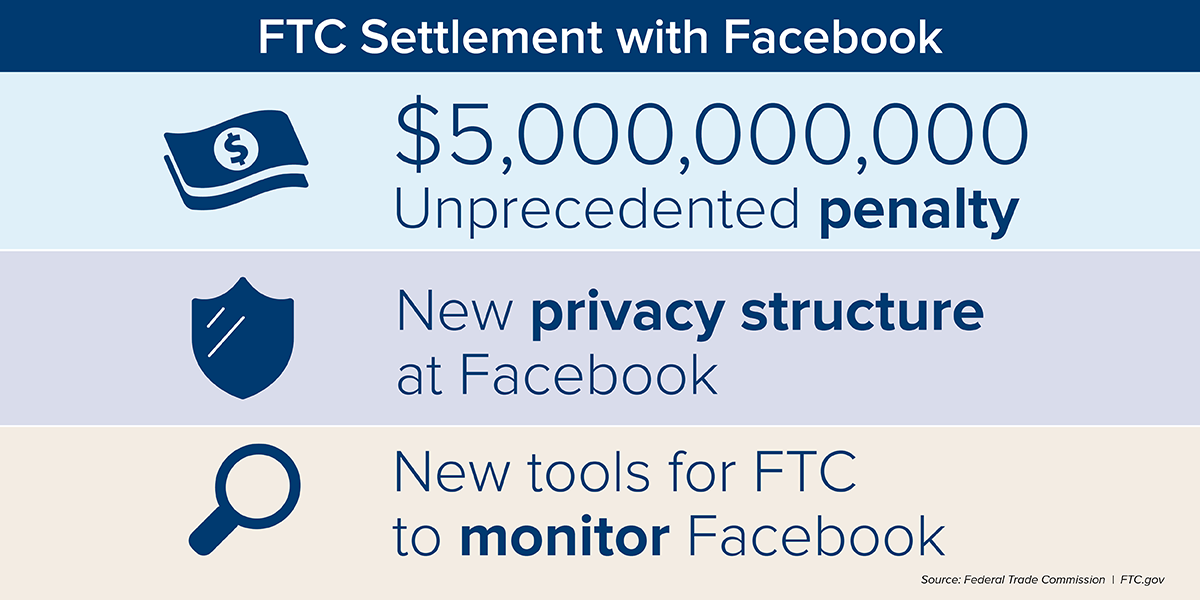
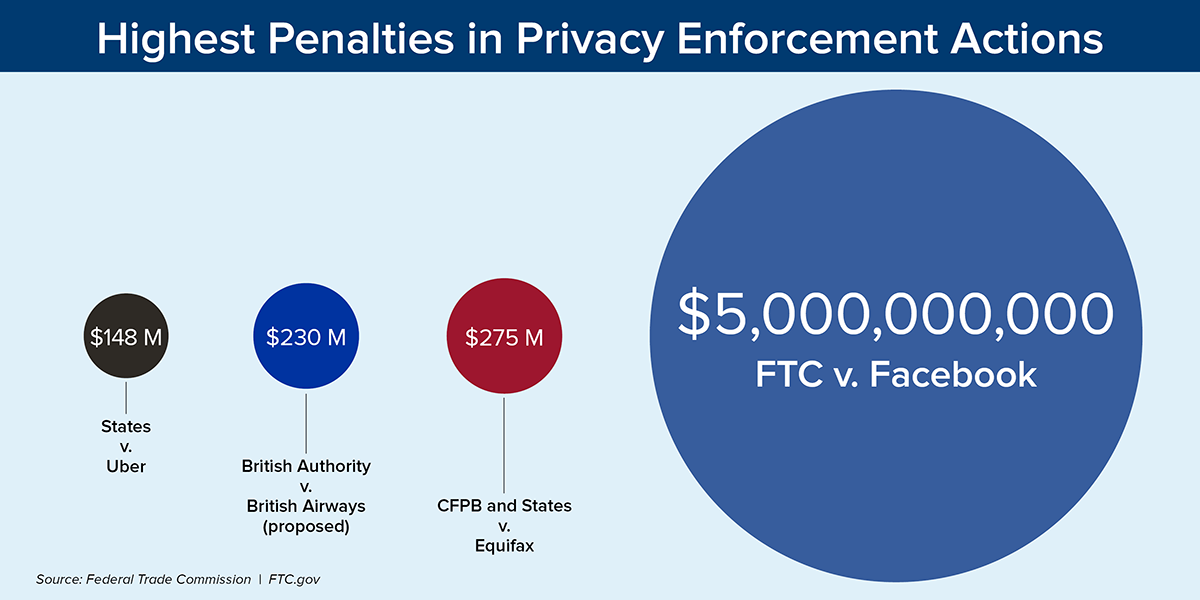
2019年7月24日、米連邦取引委員会(FTC)と米司法省は、Facebookとの和解について発表しました。Facebookが支払う民事制裁金は50億ドル。当時、FTCが消費者のプライバシー侵害に関連して企業に科した制裁として、過去最大規模のものでした。
FTCの公式発表によると、調査の中心となったのは、Facebookが2012年のFTC命令に違反し、利用者が個人情報の共有範囲を管理できる程度について誤解を招く説明をしたという主張です。これは、50億ドルという金額だけが注目されがちな問題ですが、実際には情報管理の仕組みや社内の監督体制までが問われました。
特に問題視されたのが、Facebookの友達が利用する第三者アプリへの情報共有です。FTCは、利用者が自分の公開範囲を厳しく設定していても、友達が使用するアプリを通じて、その利用者の情報が開発者に渡る可能性について、十分に説明されていなかったと主張しました。
FTCの説明では、Facebookは2014年に友達の情報へのアクセスを終了する方針を発表していたものの、既存アプリなどに関する経過措置が存在し、友達のアプリを通じた情報共有は少なくとも2018年6月まで続いていたとされています。つまり、方針の発表と、実際にアクセスが終了するまでの間には時間差がありました。
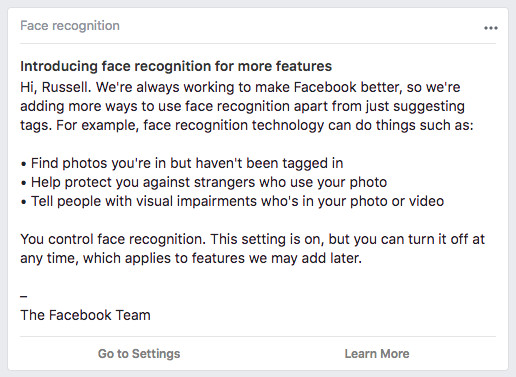
また、FTCは、二段階認証などのセキュリティ機能のために取得した電話番号が広告にも利用された問題や、顔認識機能の説明、第三者アプリの監督不足についても指摘しました。利用者がある目的で情報を提供したと理解している場合、その情報が別の目的に使われる可能性をどこまで明確に伝えるべきか、という問題です。
和解に含まれた主な措置は、金銭的な制裁にとどまりません。FTCは、Facebookに対して20年間にわたる新たな監督枠組みを設け、取締役会レベルの独立したプライバシー委員会、プライバシー担当のコンプライアンス責任者、独立した第三者評価などを求めました。新しい製品やサービス、運用方法についても、導入前にプライバシー面の審査を行う仕組みが盛り込まれました。
なお、2019年7月24日には米証券取引委員会(SEC)も、利用者データの不正利用リスクに関する投資家向け開示をめぐり、Facebookとの1億ドルの和解を発表しています。FTCの50億ドルとは別の案件です。両者を混同すると、2019年の規制対応の全体像を正しく把握できません。
【時系列で整理】Facebookデータポリシー改定と2019年7月31日の利用規約更新
Facebookプライバシーポリシー2019年版を調べる際に押さえたいのは、2018年のデータポリシー改定、2019年6月の利用規約更新の発表、7月のFTCとの和解が、それぞれ異なる目的を持つ出来事だったことです。
Facebookの公式ニュースルーム、FTC、米司法省の公表資料を時系列で整理すると、問題の発生から規約の説明改善、そして企業統治の見直しへと進んだ流れが見えてきます。
| 時期 | 出来事 | 確認すべきポイント |
|---|---|---|
| 2014~2015年 | 第三者アプリのデータアクセスをめぐる問題の背景が形成される | アプリ利用者だけでなく、その友達の情報も共有され得る仕組みが存在した |
| 2018年3月 | ケンブリッジ・アナリティカ問題が大きく報じられる | 第三者による情報利用と、プラットフォームの監督責任が焦点になる |
| 2018年4月4日 | データポリシーの説明改善とアプリのアクセス制限を発表 | 情報の利用目的や共有先の説明、アプリ審査の強化が進められる |
| 2018年6月ごろ | FTCの主張によると、友達のアプリを通じた情報共有が少なくともこの時期まで続く | 方針の発表と実際のアクセス終了時期は区別する必要がある |
| 2019年6月27日 | Facebookが利用規約の更新を発表 | 収益構造、コンテンツ削除、知的財産権などの説明を明確化する方針を示す |
| 2019年7月24日 | FTCとの50億ドルの和解を発表 | 金銭的制裁に加え、20年間の監督や社内統治の強化を盛り込む |
| 2019年7月31日 | 更新された利用規約が世界のFacebook利用者に適用される | 規約の説明改善と、FTC和解によるプライバシー監督強化を混同しない |
| 2020年4月 | FTCの2012年命令を2019年和解の内容に沿って変更する手続きが進む | 和解に盛り込まれた保護措置を、正式な監督命令に反映する段階に進む |
2019年6月27日に発表された利用規約更新について、Facebookの公式説明では、利用者が料金を支払わずにサービスを利用できる理由、投稿が削除された場合の扱い、写真や動画の知的財産権などが、より明確に説明されるとされました。更新後も、利用者は自分の投稿に関する知的財産権を保持し、Facebookに付与する利用許諾はサービス上でコンテンツを表示するためのものだと説明されています。
また、投稿を削除した場合、画面上で見えなくなることと、Facebookのシステムから完全に削除されることは同時ではありません。Facebookは当時の説明で、削除したコンテンツがシステムから取り除かれるまで最大90日かかる場合があると説明しました。
この規約更新は、FTCの制裁金発表と同じ2019年7月の出来事ですが、更新自体は6月27日にすでに告知されていました。したがって、「7月31日に50億ドル制裁への対応としてプライバシーポリシーが全面改定された」と理解するのは正確ではありません。規約の説明改善と、FTC和解に基づく新たな監督体制は、関連しつつも別々に整理する必要があります。
【何が収集されるのか】Facebookの個人情報収集範囲と第三者アプリの仕組み
Facebookの個人情報収集範囲を理解するには、利用者が直接入力する情報、サービス上での行動から生まれる情報、外部のウェブサイトやアプリから送信される情報を分けて考えると分かりやすくなります。
Facebookのデータポリシーでは、プロフィールや投稿などの利用者が提供する情報だけでなく、友達やグループとのつながり、閲覧・操作履歴、端末やブラウザーに関する情報、Cookieなどの技術を通じた情報、外部のウェブサイトやアプリがFacebookのサービスを利用する際に送信する情報も説明対象となってきました。
具体的には、次のような情報が関係します。
- 利用者が提供する情報:氏名、プロフィール情報、写真、動画、投稿、コメントなど。
- サービス内での行動:「いいね!」、友達との交流、ページやグループとの関係、コンテンツの操作など。
- 端末・接続情報:端末の種類、OS、ブラウザー、IPアドレス、Cookieや識別子など。
- 外部サイト・アプリからの情報:Metaのツールを導入したウェブサイトやアプリから送信されるアクセス・操作に関する情報など。
- 位置情報など:端末の設定や利用機能、提供された情報によって取り扱いが変わる情報。
ただし、これらすべての情報がすべての利用者について常に収集されるわけではありません。利用する機能、端末の設定、外部サービスとの連携、地域ごとのルールなどによって、対象となる情報や処理方法は異なります。
ここで重要なのが、Facebook連携アプリと外部ウェブサイトからの情報送信の違いです。Facebook連携アプリは、ログインや機能利用のために利用者が許可した情報へアクセスする仕組みです。一方、外部サイトに設置されたMetaの広告・分析関連ツールは、サイト上の行動に関する情報をMeta側に送信する場合があります。
2018年の問題で焦点になったのは、特に前者のアプリを通じた情報アクセスと、アプリ利用者の友達の情報まで共有され得た仕組みでした。FTCは、利用者が自分のプライバシー設定を厳しくしていても、友達が利用するアプリ経由の共有について十分な説明がなかったと主張しています。
「Facebookは個人情報を販売しているのか」という疑問もよくあります。Facebookは2018年のデータポリシー説明で、利用者の情報そのものを販売しないと説明していました。ただし、情報そのものを売ることと、情報を使って広告を配信したり、広告主が指定した条件に合う利用者に広告を表示したりすることは別です。データが直接売買されないからといって、情報が広告ビジネスに使われないという意味にはなりません。
プライバシーを考える際には、「情報を誰に販売するか」だけでなく、「どの情報が、どの目的で、どのサービスに共有され、どのような広告やおすすめ表示に利用されるか」を確認することが欠かせません。
【2026年版の実践ガイド】プライバシーチェックアップと連携アプリを確認する方法
2019年当時の規約を知ることに加えて、現在のアカウント設定を確認することも重要です。Facebookの画面構成や項目名はアプリのバージョン、端末、地域などによって異なる場合がありますが、まずはプライバシー、公開範囲、アプリ連携、広告関連の設定を個別に点検してください。
1.プライバシーチェックアップを実行する
Facebookの「プライバシーチェックアップ(Privacy Checkup)」は、代表的なプライバシー設定やアカウントの安全性をまとめて見直すための機能です。Metaの公式セーフティセンターでも、共有範囲や情報の利用方法を確認するための入口として案内されています。
- Facebookアプリまたはウェブ版でメニューを開く。
- 「設定とプライバシー」から「プライバシーチェックアップ」を探す。
- 投稿やプロフィールの公開範囲、アカウントの安全性、情報の利用に関する項目を順に確認する。
- 現在の利用目的に合わない設定があれば、内容を理解したうえで変更する。
プライバシーチェックアップを一度実行しただけで、すべての情報収集や共有を停止できるわけではありません。特に外部アプリとの連携や広告関連の設定は、別の画面で確認する必要があります。
2.投稿の公開範囲とプロフィール設定を見直す
投稿の公開範囲は、投稿ごとに設定を確認するのが基本です。「公開」「友達」などの選択肢から、誰に見せたいかを決めます。過去の投稿に関する公開範囲の設定も確認し、現在の希望と一致しているかを点検しましょう。
プロフィールについては、連絡先、居住地、勤務先、学歴などの項目ごとに、表示される相手を確認します。プロフィールの公開範囲を制限することは、第三者アプリへのアクセス制御と同じではありません。両方を別々に確認することが大切です。
3.Facebook連携アプリを確認し、不要なアクセスを解除する
Facebook連携アプリを管理するには、設定内の「アプリとウェブサイト(Apps and Websites)」などの項目を探します。現在連携しているサービスを確認し、使わなくなったアプリや、利用目的が分からないアプリがあれば、必要性を判断してアクセスを解除します。
- Facebookの「設定とプライバシー」から設定画面を開く。
- 「アプリとウェブサイト」など、外部サービスとの連携を管理する項目を探す。
- 連携中のアプリと、それぞれが利用できる情報や権限を確認する。
- 不要なアプリを選び、連携解除などの操作を行う。
- 重要なサービスについては、解除によってログインや機能利用に影響が出ないか確認する。
ここで注意したいのは、Facebook側で連携を解除しても、外部サービスがすでに取得した情報まで自動的に削除されるとは限らないことです。外部サービス側に保存されたデータの削除が必要な場合は、そのサービスのプライバシーポリシーやデータ削除手続きを別途確認してください。
4.広告設定と外部サイトのアクティビティを確認する
広告に関する設定では、広告の表示に使われる情報や、広告主との関係、興味・関心に基づく表示などを確認します。また、Metaの「アクティビティ」関連機能では、他のウェブサイトやアプリからMetaに共有された情報について、利用可能な範囲で確認や管理ができます。
広告のパーソナライズを制限する設定と、外部サイトからの情報送信そのものを停止する設定は、同じではありません。外部サイトがMetaのツールを利用している場合、情報の送信、Meta側での処理、広告表示への利用は、それぞれ異なる段階として考える必要があります。
5.アカウントの安全性も合わせて点検する
プライバシー管理は、公開範囲だけでは完結しません。パスワードの使い回しを避け、二段階認証を有効にし、見覚えのないログインや端末がないかを確認することも大切です。2019年のFTC和解では、セキュリティ機能のために取得した電話番号の広告利用や、パスワードの保護なども問題として扱われました。
特に二段階認証を利用する場合は、認証手段や連絡先情報が現在も使える状態かを確認してください。アカウントを安全に保つことと、情報の利用範囲を管理することは、別々に取り組む必要があります。
【GDPRとの違い】Facebookのプライバシー設定だけでは解決できない問題
2018年のデータポリシー改定では、EUの一般データ保護規則(GDPR)も重要な背景となりました。GDPRは、個人データの処理について透明性や適法性を求め、本人に一定の権利を認める欧州の法制度です。
欧州委員会が案内する本人の権利には、自分のデータについて説明を受ける権利、アクセスする権利、誤った情報の訂正を求める権利、一定の条件下で消去を求める権利、処理の制限を求める権利、データポータビリティ、異議を申し立てる権利などがあります。
ただし、GDPRの適用範囲は、利用者の居住地だけで機械的に決まるものではありません。データを処理する組織の所在地や、EU域内の人に商品・サービスを提供しているか、域内での行動を監視しているかなど、法令上の条件が関係します。日本の利用者がFacebookを使っているからといって、あらゆる場面でGDPRの権利が同じ形で適用されるとは限りません。
また、アプリ上で公開範囲を変更することと、企業が保有する個人データの開示や消去を請求することも別の手続きです。投稿を非公開にしても、すでに外部サービスへ提供された情報や、法令上の理由などによって保持されるデータが、すべて即座に消えるわけではありません。
Facebookの個人情報保護の実態を評価する際には、企業が公表した方針だけでなく、規制当局の調査、和解条件、データ処理に関する説明、利用者が実際に行使できる管理手段を組み合わせて見る必要があります。2019年のFTC和解は、個人情報保護を利用者自身の設定操作だけに委ねず、企業内部の意思決定や監督体制にも責任を持たせようとした点に意味があります。
【プロの結論】2019年の教訓から考える、Facebookを安全に使う判断基準
Facebookのプライバシー問題から得られる最大の教訓は、利用規約に同意していることと、自分の情報がどのように使われるかを十分に理解していることは別だという点です。
2018年のデータポリシー改定では、収集・利用・共有の説明が見直されました。2019年7月のFTC和解では、第三者アプリの監督や社内のプライバシー審査、独立した監視など、企業の責任を強化する措置が盛り込まれました。一方、7月31日の利用規約更新は、サービスの仕組みや利用者の権利などを明確に説明するための変更でした。
これらを踏まえ、2026年にFacebookを利用する際は、次の判断基準を持つことをおすすめします。
- 公開範囲を細かく管理したい人:投稿ごとの公開設定とプロフィール情報を定期的に確認する。
- 外部サービスを多く利用する人:Facebook連携アプリを棚卸しし、不要なアクセスを解除する。
- 広告による情報利用が気になる人:広告設定と外部サイトからのアクティビティ管理を別々に確認する。
- 過去の情報共有が心配な人:現在の連携解除だけで過去に渡ったデータまで消えるとは考えず、必要なら外部サービス側にも削除を求める。
- プライバシーを最優先したい人:設定変更だけで完全な情報収集停止が保証されるわけではないことを理解し、共有する情報や利用するサービス自体も見直す。
規約の文面が分かりやすくなったことは、利用者にとって前進です。しかし、説明の改善だけでデータ管理の問題が解決したと判断することはできません。実際の運用、第三者へのアクセス、広告への利用、問題発生時の監督と救済手段まで確認することが、プライバシーを評価するうえでの基準になります。
【facebook privacy policy 2019】に関するよくある質問(FAQ)
Q1:Facebookのプライバシーポリシーは2019年7月31日に全面改定されたのですか?
A1:2019年7月31日に適用されたのは、6月27日に発表された利用規約の更新です。主な目的は、サービスの収益構造、コンテンツ削除、知的財産権などの説明を明確にすることでした。2018年4月のデータポリシー改定や、2019年7月24日に発表されたFTCとの和解とは区別して理解する必要があります。
Q2:Facebookが50億ドルの制裁金を科されたのはなぜですか?
A2:FTCは、Facebookが利用者の個人情報の共有範囲やプライバシー設定について誤解を招く説明を行い、2012年のFTC命令に違反したと主張しました。第三者アプリを通じた友達の情報へのアクセス、電話番号の広告利用、顔認識機能の説明などが問題となり、2019年7月に50億ドルの制裁金を含む和解が発表されました。
Q3:Facebook連携アプリを解除すれば、過去に渡った個人情報も削除されますか?
A3:必ずしも削除されるわけではありません。連携解除は今後のアクセスを制限するための重要な手段ですが、外部サービスがすでに取得したデータの削除は別途必要になる場合があります。連携先のプライバシーポリシーやデータ削除手続きを確認してください。
まとめ:Facebookのプライバシー問題を理解し、設定と情報利用を見直す
Facebookプライバシーポリシー2019年版を理解するうえでは、2018年のデータポリシー改定、第三者アプリによる個人情報アクセス問題、2019年7月のFTCによる50億ドル制裁、7月31日の利用規約更新を、時系列と目的の違いに沿って整理することが重要です。
FTCの和解は、利用者がプライバシー設定を操作するだけでは十分でなく、企業側にもデータ管理、情報開示、社内監督の責任があることを示しました。一方、利用者自身にも、投稿の公開範囲、プロフィール、連携アプリ、広告設定、アカウントの安全性を定期的に確認する余地があります。
2026年に確認すべきなのは、2019年当時の規約がそのまま現在も適用されているかどうかだけではありません。現在の設定画面とプライバシー関連の説明を確認し、自分の情報がどこから取得され、どの目的で利用され、どの相手と共有される可能性があるのかを把握することです。設定の変更と企業側の説明・監督の両方に目を向けることが、Facebookを利用する際の現実的なプライバシー対策になります。 (出典: facebook privacy policy 2019(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
